Veiledninger › Sett opp administrert signering for Android-appen din
Sett opp administrert signering for Android-appen din
3 min lesing
Et produksjonsbygg må signeres med en keystore som Google gjenkjenner. Å holde den keystoren på en laptop, eller enda verre i et repo, er slik team mister den. BuildStack forsegler den én gang og bruker den for deg.
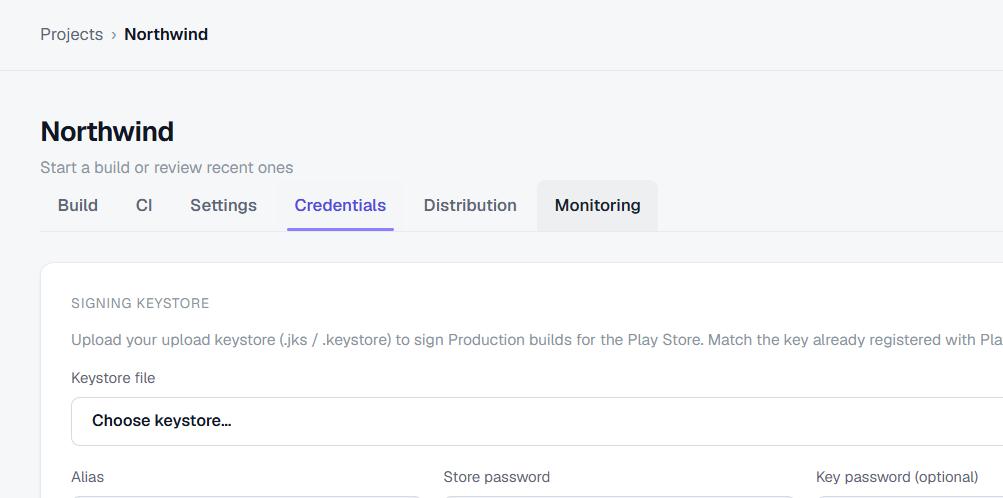
Last opp keystoren din
I prosjektinnstillingene laster du opp .jks- eller .keystore-filen din med aliaset og passordene. Den krypteres umiddelbart i ro; klarteksten treffer aldri databasen og returneres aldri av API-et.
Signer automatisk
Deretter kan kvalifiserte bygg med sign: true signeres med den forseglede nøkkelen. Du trenger ikke konfigurere nøkkelen i CI eller sende hemmeligheten mellom systemer.
curl -X POST .../builds -H "Authorization: Bearer $KEY" \
  -d '{"variant":"release","format":"aab","sign":true}'
Ingen keystore ennå?
BuildStack kan generere og forvalte en nøkkel for støttede Android-prosjekter. Da kan kvalifiserte utgivelsesbygg signeres uten at nøkkelen lagres på en utviklers maskin.
Skybygg, administrert signering og publisering til Play med ett kall for Expo og React Native.
Kom i gang gratis